
用雷射射穿硬體防禦:RP2350 如何在關閉 Debug 後仍被強制解鎖
本音檔由 AI 語音合成生成,內容以文字版本為準。
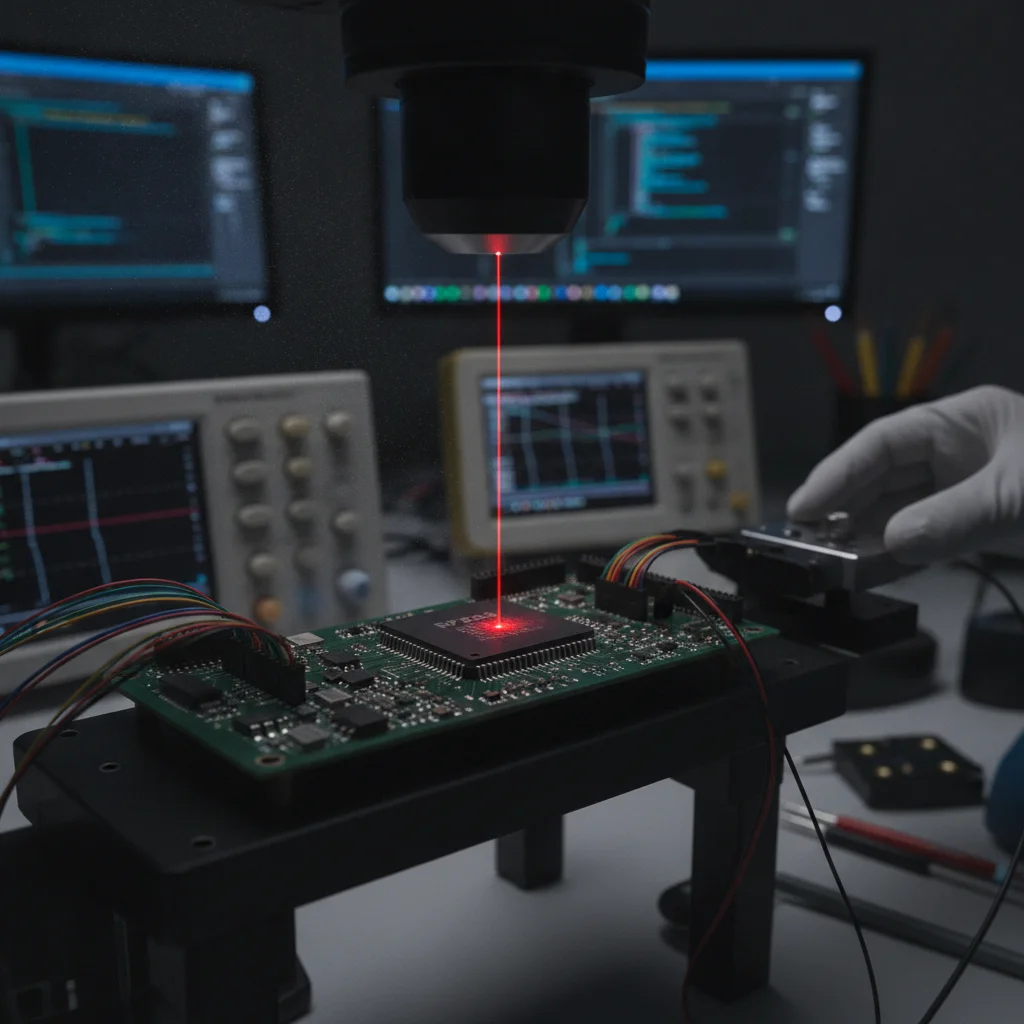
RP2350 晶片建構的硬體防禦壁壘
樹莓派基金會推出的 RP2350 微控制器,在硬體架構上具備相當嚴密的防護機制。它不僅支援安全開機(Secure Boot),更導入了 ARMv8 的 TrustZone 技術來劃分安全與非安全執行區域,甚至容許使用者透過燒斷 OTP 一次性可程式化記憶體,永久停用晶片的 Debug 調試介面。從規格與邏輯設計來看,這樣的保護層級已經足以抵擋絕大多數常見的軟體入侵手段,為嵌入式應用築起了一道厚實的安全防線。
永久關閉調試介面的安全邏輯
當開發者在 RP2350 上啟用這些硬體安全功能後,晶片便會將加密金鑰與敏感程式碼嚴密保護在 TrustZone 的安全區塊內。如果更進一步將 Debug 模式永久關閉,傳統上意味著開發者與資安人員都無法再透過 JTAG 等除錯介面側錄內部運作,或是直接提取記憶體資料。這種設計理念是建立在硬體邏輯無法被輕易篡改的前提下,將信任根基深深錨定於晶片製造時的物理結構中。
精準雷射照射打破硬體鎖定
然而,資安研究人員並未停留在軟體與邏輯層面的攻防,而是將目光轉向物理層面的硬體漏洞。透過精密的雷射故障注入(Laser Fault Injection)技術,研究人員在晶片運作的關鍵瞬間,利用精確聚焦的光束直接照射晶片內部電晶體,誘導電路發生微小的瞬態錯誤。令人吃驚的是,這種光學干擾成功繞過了原本標榜「永久停用」的檢查機制,讓晶片再度強制進入 Debug 模式。
物理攻擊揭示的硬體安全界限
這項實驗直接展現了硬體防禦在面對實體物理攻擊時的極限與挑戰。即使晶片在軟體層面與熔斷設定上做到滴水不漏,只要光學或電磁干擾能夠改變底層電晶體的狀態,看似鎖死的安全開機與防護機制就可能瓦解。這項測試不僅揭示了 RP2350 在特定物理情境下的脆弱性,也清楚表明未來的硬體安全設計除了邏輯隔離之外,必須更全面地將物理防範納入核心考量。
支持與分享
如果這篇文章對你有幫助,歡迎分享給更多人或贊助支持!